 Legiobiznes.pl Kryptowaluty, Bezpieczeństwo IT, E-biznes | LegioBiznes.PL
Podobne wpisy
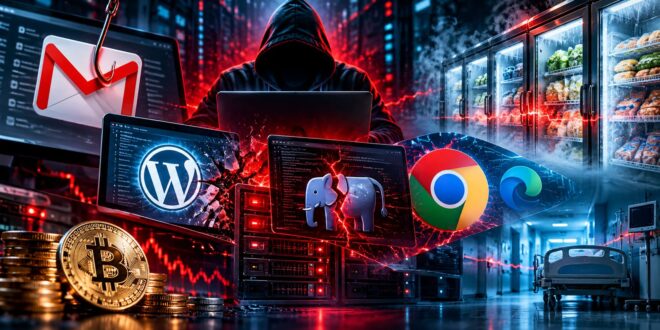
Cyberprzestępcy nie mają zbyt wąskiej specjalizacji. Jednego dnia próbują przejąć nasze hasło do poczty, drugiego szukają dziury w WordPressie, a innym razem potrafią namieszać w systemach sterujących sklepowymi lodówkami. Brzmi jak scenariusz komedii technologicznej? Niestety, wydarzenia z października 2026 roku pokazują, że cyberbezpieczeństwo to coraz poważniejszy temat dla zwykłych użytkowników, właścicieli firm i administratorów infrastruktury IT.
W ostatnich tygodniach pojawiły się ostrzeżenia dotyczące phishingu, ataków na strony internetowe, luk w PHP oraz przeglądarkach, a także podatności w oprogramowaniu wykorzystywanym w ochronie zdrowia. Przyjrzyjmy się wydarzeniom po kolei i sprawdźmy, co z nich wynika.
4 października: phishing uderza w użytkowników poczty i usług internetowych
Początek października przyniósł kolejne ostrzeżenie przed wiadomościami phishingowymi. Opisywana przez kampania oszustw wykorzystująca podszywanie się pod popularne usługi miała skłonić odbiorców do kliknięcia w fałszywe odnośniki i przekazania przestępcom danych.
Mechanizm jest prosty: dostajesz wiadomość o konieczności zaktualizowania danych płatniczych albo rozwiązania problemu z przestrzenią w chmurze. Komunikat wygląda wiarygodnie, więc odruchowo klikasz. I właśnie na tym polega pułapka.
W opisywanych ostrzeżeniach pojawiały się między innymi usługi chmurowe, Klarna oraz fiński serwis Omakanta. Nie oznacza to, że każda wiadomość do użytkownika Gmaila jest niebezpieczna ani że sama poczta została z tego powodu przejęta. Problemem są fałszywe komunikaty i strony logowania przygotowane przez oszustów.
Jak się chronić? Nie loguj się przez odnośnik z niespodziewanej wiadomości. Otwórz usługę samodzielnie, wpisując jej adres lub korzystając z oficjalnej aplikacji. Sprawdź nadawcę, nie podawaj danych karty na przypadkowej stronie i nie daj się ponieść emocjom. Cyberprzestępca uwielbia pośpiech bardziej niż darmową kawę.
9 października: WordPress pod ostrzałem tuż po wydaniu poprawek
Kolejny problem dotyczył właścicieli stron internetowych. Analiza ataków na WordPressa po publikacji poprawek opisała sytuację, w której napastnicy zaczęli badać i wykorzystywać podatny mechanizm w krótkim czasie po udostępnieniu aktualizacji.
Wydarzenia opisane przez Sekuraka obejmowały poprawki WordPressa z 17 i 22 września 2026 roku. Wersja 7.1.1 usuwała wcześniejsze problemy, a wydanie 7.1.2 naprawiało kolejną lukę oznaczoną jako CVE-2026-87902. Według publikacji próby wykorzystania tej podatności zaobserwowano już kilka godzin po udostępnieniu poprawki.
Luka typu path traversal mogła umożliwiać nieuwierzytelnionemu atakującemu doprowadzenie do wczytania plików PHP spoza katalogu aktywnego motywu. W określonych konfiguracjach stwarzało to możliwość zdalnego wykonania kodu. Skutki potencjalnego przejęcia nie muszą ograniczać się do wyglądu strony — zagrożone mogą być także formularze, konta użytkowników i inne zasoby dostępne z poziomu serwera.
Wniosek dla administratorów jest niewesoły, ale konkretny: nie wystarczy aktualizować WordPressa od święta, gdy ktoś sobie o tym przypomni. Trzeba monitorować komunikaty bezpieczeństwa, aktualizować wtyczki i motywy oraz sprawdzać, czy hosting korzysta z bezpiecznej konfiguracji.
Jeżeli prowadzisz stronę na WordPressie, ustal również, kto odpowiada za aktualizacje i kopie zapasowe. Bo „myślałem, że robi to hosting” to słabe hasło awaryjne.
12 października: cyberatak na sklepowe lodówki i zamrażarki we Francji
W tej historii technologia opuściła ekran komputera i wkroczyła do sklepów. Według relacji dotyczącej cyberataku na urządzenia chłodnicze we Francji problem dotknął setek sklepów należących do sieci takich jak Intermarché, E.Leclerc i Super U.
Opisywany incydent miał dotyczyć systemów sterowania urządzeniami chłodniczymi firmy Danfoss. Według doniesień zdalnie manipulowano ich działaniem, uruchamiając w pętli funkcję odmrażania i doprowadzając do ustawienia temperatury docelowej na poziomie około 50°C.
Tak, dobrze czytasz: urządzenie, które ma pilnować, żeby żywność pozostawała zimna, może stać się elementem incydentu cyberbezpieczeństwa. Lodówka nie musi mieć ekranu dotykowego ani prowadzić z nami rozmów o pogodzie, żeby być częścią infrastruktury podłączonej do sieci.
Skutki takich zdarzeń mogą obejmować straty żywności, przestoje, koszty serwisu i szkody finansowe. Podawane w relacjach potencjalne straty liczone w milionach euro należy traktować jako szacunki, a nie automatycznie potwierdzony ostateczny bilans.
Ten przypadek przypomina, że Internet Rzeczy (IoT) to nie tylko inteligentne żarówki i zegarki. To również sterowniki chłodnicze, automatyka budynkowa, urządzenia przemysłowe i systemy, których awaria może mieć bardzo realne konsekwencje.
Wskazówka dla firm: systemy sterowania urządzeniami powinny być odpowiednio odizolowane od sieci biurowej i internetu. Należy ograniczać zdalny dostęp, stosować silne uwierzytelnianie, aktualizować oprogramowanie urządzeń oraz monitorować nietypowe zmiany parametrów pracy.
15 października: Google łata 37 luk w Chrome
W połowie miesiąca na tapet wróciły przeglądarki internetowe. Jak opisał serwis CHIP, Google przygotowało aktualizację Chrome usuwającą 37 podatności. Część z nich uznano za krytyczne lub poważne.
Problemy dotyczyły między innymi komponentów graficznych, silnika JavaScript V8, obsługi plików PDF, multimediów oraz innych elementów przeglądarki. Jedna z opisanych podatności wiązała się z komponentem ANGLE, a kolejna z zarządzaniem pamięcią w silniku V8.
Istotny jest też wątek Microsoft Edge. Przeglądarka ta bazuje na Chromium, podobnie jak Chrome, dlatego poprawki opublikowane w projekcie źródłowym nie zawsze oznaczają, że wszyscy użytkownicy otrzymali już gotową aktualizację. Producent każdej przeglądarki musi przygotować i udostępnić własne wydanie.
Warto pamiętać, że sam fakt wykrycia luki nie oznacza, iż każdy użytkownik został zaatakowany. Nie oznacza też, że wszystkie przeglądarki są podatne w identyczny sposób. Aktualizacja pozostaje jednak jednym z najważniejszych elementów ochrony.
Przy okazji pojawia się ciekawy wątek sztucznej inteligencji. Narzędzia AI mogą pomagać badaczom w wykrywaniu błędów w kodzie, ale mogą być również wykorzystywane przez napastników do przyspieszania analiz i przygotowywania ataków. Technologia nie wybiera strony konfliktu — robi to człowiek, który z niej korzysta.
Co zrobić? Zaktualizuj Chrome lub Edge do najnowszej wersji udostępnionej dla Twojego systemu. Sprawdź także inne przeglądarki, których używasz. Jeśli komputer służbowy jest zarządzany przez administratora, upewnij się, że aktualizacja została wdrożona zgodnie z firmową polityką bezpieczeństwa.
21 października: PHP2Shell i krytyczne luki zagrażające serwerom
Jednym z najpoważniejszych ostrzeżeń miesiąca była sprawa dwóch podatności PHP określanych jako PHP2Shell. Opis krytycznych błędów w PHP wskazuje na podatności CVE-2026-109618 i CVE-2026-109619, dla których opublikowano poprawki 21 października.
Obie luki oceniono na 9,2 w skali CVSS 4.0. W określonych warunkach mogą umożliwiać zdalne wykonanie kodu na podatnym serwerze bez wcześniejszego uwierzytelnienia. W praktyce może to oznaczać ryzyko przejęcia kontroli nad usługą, uzyskania dostępu do danych lub naruszenia działania strony.
PHP jest szeroko wykorzystywane w serwisach internetowych, aplikacjach i systemach zarządzania treścią, w tym w wielu instalacjach WordPressa. Dlatego problem nie dotyczy wyłącznie programistów. Ma znaczenie także dla właścicieli witryn, sklepów internetowych i firm korzystających z usług hostingowych.
Co ważne, nie jest to po prostu kolejna luka w samym WordPressie. Problem leży w środowisku PHP, na którym może działać strona. Nawet aktualny WordPress nie gwarantuje bezpieczeństwa, jeśli serwer nadal używa podatnej wersji PHP.
Według informacji o wydaniach bezpieczeństwa poprawki znalazły się w wersjach PHP 8.2.35, 8.3.36, 8.4.27 i 8.5.12. Dostawcy systemów i hostingu mogą też przygotowywać własne pakiety z poprawkami, dlatego administrator powinien sprawdzić konkretny komunikat dostawcy, a nie opierać się wyłącznie na numerze wersji.
Europejskie instytucje ds. cyberbezpieczeństwa również zaapelowały o pilne działania. Wspólny komunikat ENISA i europejskich instytucji zaleca identyfikację aplikacji opartych na PHP, współpracę z dostawcami usług oraz niezwłoczne wdrożenie dostępnych aktualizacji, szczególnie w systemach dostępnych z internetu.
PHP2Shell a giełdy kryptowalut i płatności
Niebezpieczeństwo dotyczy również części usług związanych z kryptowalutami. BeInCrypto opisuje ryzyko dla giełd, bramek płatniczych i usług kryptowalutowych, których internetowa infrastruktura może wykorzystywać podatne środowiska PHP.
Jeśli napastnik przejmie podatny serwer, potencjalnie może uzyskać dostęp do informacji dostępnych dla danego procesu, w tym niektórych danych uwierzytelniających lub kluczy API. W przypadku serwisów płatniczych i paneli internetowych skutki mogą być szczególnie dotkliwe.
Nie oznacza to jednak, że każda giełda kryptowalut została zhakowana albo że sam blockchain jest podatny na te błędy. Ryzyko zależy od konkretnej infrastruktury, używanej wersji oprogramowania i zastosowanych zabezpieczeń. Nie ma podstaw, aby na podstawie samego ostrzeżenia zakładać kompromitację wszystkich wymienianych usług.
Użytkownik może włączyć uwierzytelnianie dwuskładnikowe lub passkeys, korzystać z list dozwolonych adresów wypłat, jeśli platforma oferuje taką opcję, oraz dokładnie sprawdzać adresy podczas wysyłania kryptowalut. Nie zastępuje to jednak aktualizacji serwerów, za które odpowiada dostawca usługi.
Administratorzy powinni niezwłocznie ustalić, czy ich środowisko jest podatne, wdrożyć poprawki i sprawdzić logi pod kątem podejrzanej aktywności. Jeżeli istnieją przesłanki włamania, samo załatanie luki nie wystarczy — potrzebna jest również analiza incydentu i ocena, czy dane dostępowe mogły zostać ujawnione.
23 października: CERT Polska ostrzega przed podatnościami w systemie medycznym
Końcówka miesiąca przyniosła kolejne ważne ostrzeżenie, tym razem dotyczące oprogramowania medycznego CGM CLININET. W opublikowanym 23 października komunikacie CERT Polska opisał serię podatności w systemie wykorzystywanym do obsługi informacji medycznych.
Jedna z nich, CVE-2025-30043, dotyczyła braku uwierzytelniania przy dostępie do określonej funkcji zarządzania dokumentami. Według CERT Polska atakujący znajdujący się w sieci wewnętrznej mógł uzyskać listę dokumentów pacjentów i pobrać te dokumenty. Problem został naprawiony w wersji 2026.MS3.
W komunikacie opisano także inne błędy, obejmujące między innymi możliwość wstrzyknięcia kodu, nieprawidłowe uprawnienia, niebezpieczne przetwarzanie danych i problemy z uwierzytelnianiem. W zależności od podatności i warunków ataku część z nich mogła prowadzić do wykonania kodu z wysokimi uprawnieniami.
Ważne rozróżnienie: to odrębny zestaw podatności w CGM CLININET, a nie luki PHP2Shell. Sam numer CVE-2025-30043 nie oznacza również, że doszło do potwierdzonego wycieku danych ze wszystkich placówek korzystających z tego systemu.
Placówki medyczne i administratorzy powinni sprawdzić komunikat producenta, ustalić używaną wersję oprogramowania oraz wdrożyć odpowiednie poprawki. Należy również ograniczać dostęp do systemów medycznych wyłącznie do uprawnionych użytkowników i monitorować nietypowe próby pobierania dokumentacji.
Co łączy te wydarzenia i jakie wnioski powinny wyciągnąć firmy?
Opisane incydenty dotyczą różnych technologii, ale wskazują na kilka wspólnych problemów. Po pierwsze, cyberprzestępcy wykorzystują zarówno nieuwagę użytkowników, jak i błędy w oprogramowaniu. Po drugie, podatna może być nie tylko strona internetowa, lecz także infrastruktura obsługująca płatności, urządzenia przemysłowe czy dane medyczne.
Po trzecie, liczy się czas reakcji. Od publikacji poprawki do pierwszych prób jej obejścia lub wykorzystania luki może minąć bardzo niewiele czasu. Administratorzy nie powinni czekać, aż pojawi się komunikat o włamaniu, aby zacząć interesować się aktualizacjami.
Praktyczna lista kontrolna cyberbezpieczeństwa
- Poczta i konta: nie klikaj pochopnie w linki z wiadomości o płatnościach, blokadach i pilnych aktualizacjach. Włącz uwierzytelnianie wieloskładnikowe.
- WordPress: aktualizuj rdzeń, motywy i wtyczki. Usuwaj nieużywane dodatki, wykonuj kopie zapasowe i sprawdzaj, czy da się je odtworzyć.
- PHP i hosting: zapytaj dostawcę o status poprawek dla CVE-2026-109618 i CVE-2026-109619. Zweryfikuj rzeczywiste środowisko uruchomieniowe strony.
- Przeglądarki: instaluj aktualizacje Chrome, Edge i innych używanych programów. Nie ignoruj komunikatów o ponownym uruchomieniu.
- IoT i automatyka: oddziel urządzenia sterujące od zwykłej sieci biurowej. Ogranicz zdalny dostęp i alarmuj o nietypowych zmianach parametrów.
- Dane wrażliwe: stosuj zasadę najmniejszych uprawnień, kontroluj dostęp do dokumentów i regularnie przeglądaj logi.
- Reakcja na incydent: przygotuj plan działania, wskaż osoby odpowiedzialne i ustal, gdzie zgłosić podejrzenie włamania.
Podsumowanie: lepiej aktualizować niż później gasić cyfrowy pożar
Październik 2026 roku przypomina, że cyberbezpieczeństwo nie kończy się na mocnym haśle i programie antywirusowym. Phishing może przejąć dane użytkownika, luka w WordPressie może zagrozić stronie, błąd w PHP — serwerowi, a słabo zabezpieczony system IoT — urządzeniom działającym w świecie fizycznym.
Nie ma powodu do paniki ani do zakładania, że każda usługa została zaatakowana. Jest natomiast dobry powód, aby sprawdzić aktualizacje, uprawnienia, kopie zapasowe i procedury reagowania na incydenty.
Na koniec mała rada: jeśli wiadomość straszy natychmiastową blokadą konta, serwer od miesięcy nie widział aktualizacji, a lodówka zaczyna zachowywać się jak piekarnik, nie czekaj na dalszy rozwój wydarzeń. Zweryfikuj komunikat, sprawdź konfigurację i wezwij odpowiedniego specjalistę. W cyberbezpieczeństwie lepiej zapobiegać niż później tłumaczyć, dlaczego wszystkie pliki są zaszyfrowane, a mrożonki nadają się już tylko do wspomnień.