 Legiobiznes.pl Kryptowaluty, Bezpieczeństwo IT, E-biznes | LegioBiznes.PL
Podobne wpisy
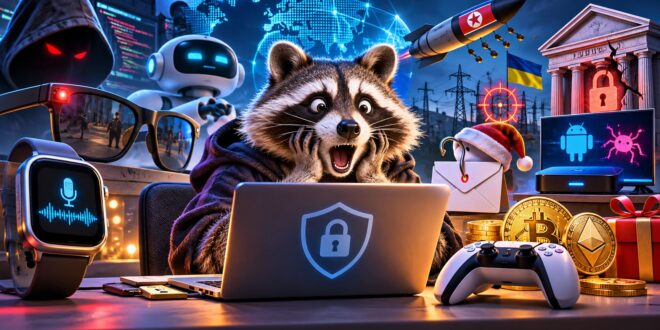
Jeszcze niedawno cyberprzestępca kojarzył się przede wszystkim z człowiekiem siedzącym w ciemnym pokoju, kilkoma monitorami i próbującym złamać hasło do banku. Dzisiaj taki obraz jest już mocno nieaktualny. Do dyspozycji przestępców są sztuczna inteligencja, autonomiczni agenci, złośliwe aktualizacje, fałszywe rekrutacje, przejęte urządzenia domowe, a nawet technologie, które jeszcze niedawno wydawały się niewinnymi gadżetami.
Co więcej, granica pomiędzy światem cyfrowym a rzeczywistym coraz bardziej się zaciera. Okulary mogą rejestrować otoczenie, zegarek może analizować rozmowy, telewizor może stać się częścią botnetu, a pracownik firmy może nieświadomie otworzyć hakerom drzwi do infrastruktury wartej miliardy dolarów.
Przegląd wydarzeń z końca października i początku listopada 2026 roku pokazuje, że nie mamy do czynienia z pojedynczymi incydentami. To szerszy obraz zmieniającego się krajobrazu cyberzagrożeń. A jeśli ktoś uważa, że jego nie dotyczą, bo nie przechowuje na komputerze tajnych dokumentów ani milionów w kryptowalutach, powinien jeszcze raz przemyśleć sprawę.
31 października: inteligentne okulary Meta i pytanie, kto właściwie nas nagrywa?
Zacznijmy od technologii, którą można założyć na nos. Inteligentne okulary Meta, w tym modele rozwijane wspólnie z marką Ray-Ban, wyglądają na tyle zwyczajnie, że osoba znajdująca się naprzeciwko może nawet nie zauważyć, że ma przed sobą urządzenie wyposażone w kamerę.
Producent zastosował niewielką białą diodę LED, która informuje o wykonywaniu zdjęć lub nagrywaniu filmu. Podczas fotografowania kontrolka krótko miga, natomiast podczas rejestrowania wideo powinna sygnalizować aktywność przez cały czas nagrywania.
Problem polega na tym, że sama obecność diody nie rozwiązuje wszystkich kwestii związanych z prywatnością. Istnieją sposoby ograniczania widoczności sygnalizacji, a zgaszona kontrolka nie daje absolutnej gwarancji, że urządzenie nie rejestruje otoczenia.
Więcej na ten temat opisano w artykule wyjaśniającym, jak rozpoznać nagrywanie za pomocą okularów Meta.
To ciekawy przykład problemu, który będzie coraz bardziej widoczny wraz z rozwojem elektroniki noszonej. Jeszcze niedawno, aby nagrać rozmowę, trzeba było przynajmniej wyciągnąć telefon. Teraz wystarczy spojrzeć na rozmówcę. Dosłownie.
W praktyce oznacza to konieczność ponownego przemyślenia zasad prywatności w miejscach pracy, restauracjach, podczas spotkań biznesowych czy rozmów dotyczących poufnych informacji.
2 listopada: sztuczna inteligencja w służbie cyberprzestępców
Znacznie poważniejszy wymiar zagrożeń pokazuje kampania CyberXero, wymierzona między innymi w ukraińską infrastrukturę krytyczną oraz globalne serwisy e-commerce.
Według analizy badaczy SOCRadar, opisanej przez Sekurak, cyberprzestępcy wykorzystali aż 51 agentów AI działających w środowisku Claude Code. Ich zadaniem było automatyzowanie kolejnych etapów operacji: rozpoznawanie celów, wyszukiwanie interesujących zasobów, analizowanie dostępnych informacji i pozyskiwanie danych.
Według opublikowanych informacji kampania doprowadziła do przejęcia około 628 tysięcy rekordów zawierających dane obywateli Ukrainy.
Najważniejsza zmiana polega tutaj na sposobie organizacji ataku. Sztuczna inteligencja nie jest już wyłącznie narzędziem, które pomaga napisać fragment złośliwego kodu. Agenci mogą wykonywać powiązane zadania, analizować wyniki i przekazywać sobie kolejne etapy pracy.
O szczegółach tej operacji można przeczytać w materiale opisującym wykorzystanie 51 agentów AI w kampanii CyberXero.
Oczywiście nie oznacza to, że sztuczna inteligencja samodzielnie prowadzi każdą operację i podejmuje wszystkie decyzje. Nadal istotną rolę odgrywają ludzie, którzy przygotowują infrastrukturę, wyznaczają cele i wykorzystują rezultaty pracy narzędzi.
Jednak automatyzacja pozwala zwiększyć skalę działania. To trochę tak, jakby przestępca zamiast jednego pomocnika zatrudnił kilkudziesięciu cyfrowych pracowników, którzy nie potrzebują przerw na kawę, nie biorą urlopu i nie pytają, kiedy będzie wypłata.
2 listopada: złośliwa aktualizacja Claude Code w Cursor Marketplace
Ironia jest tutaj wyjątkowo interesująca. Tego samego dnia pojawiła się informacja o innym incydencie związanym z narzędziami AI i programowaniem.
Badacze bezpieczeństwa z OpenSourceMalware odkryli złośliwą wersję rozszerzenia Claude Code firmy Anthropic, dystrybuowaną przez Cursor Marketplace. Chodziło o wersję 2.1.313, która zawierała trojana.
Co szczególnie niepokojące, rozszerzenie było prezentowane pod prawdziwą nazwą wydawcy. Użytkownik mógł więc uznać, że pobiera standardową aktualizację z zaufanego źródła.
Według ustaleń malware instalowało klucz SSH należący do atakującego, zapewniało mechanizm utrzymywania dostępu do systemu i przesyłało informacje o zainfekowanym komputerze. Potencjalnie zagrożonych mogło być nawet 5000 użytkowników, którzy zainstalowali tę wersję 29 października 2026 roku.
Ważne jest również rozróżnienie: incydent dotyczył Cursor Marketplace. Nie stwierdzono dystrybucji tej konkretnej złośliwej wersji przez Open VSX ani Microsoft VS Code Marketplace. Cursor usunął zagrożenie i podjął działania naprawcze.
Szczegóły opisuje analiza złośliwej aktualizacji Claude Code w Cursor Marketplace.
Wniosek jest dość niewygodny dla wszystkich, którzy przyzwyczaili się do zasady, że oficjalne źródło automatycznie oznacza bezpieczeństwo. Niestety, nawet popularny marketplace może stać się kanałem dystrybucji złośliwego oprogramowania.
Programiści powinni zwracać uwagę na pochodzenie rozszerzeń, wersje instalowanych pakietów, uprawnienia oraz nieoczekiwane zmiany w zachowaniu środowiska programistycznego. Szczególnie wtedy, gdy narzędzie ma dostęp do repozytoriów, kluczy SSH i firmowych danych.
2 listopada: oszuści podszywają się pod UODO, aby zdobyć dane o kamerach
Kolejny przykład pokazuje, że cyberprzestępcy coraz częściej interesują się nie tylko hasłami do bankowości, ale również infrastrukturą techniczną firm.
W listopadzie 2026 roku pojawiło się ostrzeżenie dotyczące kampanii phishingowej wymierzonej w przedsiębiorstwa instalujące monitoring wizyjny. Przestępcy podszywali się pod Urząd Ochrony Danych Osobowych i próbowali pozyskiwać informacje dotyczące instalacji kamer.
Na liście interesujących ich danych znajdowały się między innymi adresy IP, numery seryjne urządzeń oraz wersje oprogramowania kamer.
Nie były to przypadkowe pytania o model urządzenia czy jego producenta. Takie informacje mogą pomóc przestępcom zidentyfikować konkretne systemy, sprawdzić ich podatności i poszukiwać urządzeń pozostawionych z domyślnymi ustawieniami.
UODO zaprzeczył, aby wysyłał tego rodzaju wiadomości lub zbierał wskazane w nich informacje.
Cała sytuacja pokazuje, że nawet zwykły system monitoringu może stać się celem cyberataku. Kamera, która miała pilnować magazynu, biura czy parkingu, sama może potrzebować ochrony.
Więcej informacji znajduje się w artykule opisującym podszywanie się pod UODO i wyłudzanie informacji o monitoringu.
2 listopada: emulator PS5 z GitHuba może okazać się kosztowną zabawką
Gracze komputerowi od lat poszukują emulatorów pozwalających uruchamiać gry z innych platform. Niektóre projekty są interesujące z technicznego punktu widzenia, inne pozwalają wrócić do starszych produkcji. Problem zaczyna się wtedy, gdy pobierany program ma w pakiecie coś więcej niż obiecywane funkcje.
W listopadzie pojawiły się doniesienia o zagrożeniach związanych z popularnymi emulatorami PS5 udostępnianymi w serwisie GitHub. Badacze z NordVPN Threat Intelligence wskazali, że część takich projektów może być wykorzystywana do szpiegowania użytkowników i kradzieży danych.
To szczególnie istotne, ponieważ GitHub jest powszechnie kojarzony z projektami programistycznymi, otwartym oprogramowaniem i społecznością deweloperów. Nie oznacza to jednak, że każdy projekt dostępny w serwisie został zweryfikowany pod kątem bezpieczeństwa.
Warto sprawdzać historię projektu, aktywność jego twórców, wiarygodność wydań i to, jakie uprawnienia wymaga instalowany program.
Więcej informacji przedstawia ostrzeżenie dotyczące złośliwych emulatorów PS5.
Krótko mówiąc: jeśli program obiecuje uruchomienie najnowszych gier za darmo, a przy okazji prosi o wyłączenie antywirusa, warto zastanowić się, czy naprawdę chodzi o granie. Być może ktoś przygotował dla nas zupełnie inną rozgrywkę.
4 listopada: Korea Północna rozwija broń o ogromnym obszarze rażenia
Cyberbezpieczeństwo to nie tylko serwery, giełdy i złośliwe oprogramowanie. Współczesne zagrożenia technologiczne trzeba również rozpatrywać w szerszym kontekście geopolitycznym.
Pod koniec października 2026 roku Korea Północna przeprowadziła próbę głowicy kasetowej Standard Type 2, przeznaczonej dla taktycznych pocisków balistycznych.
Według informacji opublikowanych przez media testowana głowica miała zdolność rażenia obszaru o powierzchni około 12–13 hektarów. Dla porównania jest to nawet 130 tysięcy metrów kwadratowych.
Amunicja kasetowa działa inaczej niż klasyczna głowica z pojedynczym ładunkiem. Rozprasza wiele mniejszych podpocisków na większym obszarze, co zwiększa zagrożenie dla ludzi i infrastruktury.
O próbie i znaczeniu tej technologii pisze analiza północnokoreańskiej głowicy Standard Type 2.
To nie jest bezpośrednio cyberatak, ale wydarzenie wpisuje się w szerszy obraz rosnącej roli technologii w rywalizacji państw. Nowoczesne konflikty coraz częściej łączą działania militarne, wywiadowcze, cybernetyczne i informacyjne.
3 listopada: Binance i kradzież kryptowalut za 6,34 miliarda dolarów
Przechodzimy do wydarzenia, które szczególnie mocno wstrząsnęło rynkiem kryptowalut.
Giełda Binance ujawniła szczegóły poważnego incydentu bezpieczeństwa z 29 października 2026 roku. Według oficjalnego komunikatu firmy wartość aktywów objętych nieautoryzowanymi transferami wyniosła około 6,34 miliarda dolarów.
Warto podkreślić, że nie był to prosty atak polegający na złamaniu zabezpieczeń serwera. Cyberprzestępcy przez wiele miesięcy przygotowywali operację, wykorzystując socjotechnikę, złośliwe oprogramowanie i dostęp do komputerów pracowników.
Jednym z elementów kampanii była fałszywa rekrutacja. Przestępcy kontaktowali się z pracownikami firmy za pośrednictwem platformy związanej z poszukiwaniem pracy. Rozmowy kwalifikacyjne wyglądały wiarygodnie, a fałszywi rekruterzy budowali zaufanie, wykorzystując profile społecznościowe i materiały wyglądające jak autentyczna aktywność zawodowa.
W kolejnym etapie pracownik otrzymał zadanie programistyczne do wykonania. Pobranie i uruchomienie przygotowanego kodu doprowadziło do infekcji komputera.
Według Binance wcześniejszy etap kampanii obejmował również złośliwy pakiet oprogramowania zainstalowany przez innego pracownika podczas konfigurowania narzędzi programistycznych.
Atakujący wykorzystali następnie przejęte urządzenia i uprawnienia, a także wewnętrzne narzędzie AI, aby rozszerzyć dostęp do kolejnych komputerów związanych z infrastrukturą portfeli kryptowalutowych.
W końcowej fazie operacji wykorzystano mechanizm autoryzacji transakcji związany z EIP-7702, co pozwoliło przeprowadzić nieautoryzowane transfery z portfela typu hot wallet.
Według komunikatu Binance około 2,85 miliarda dolarów aktywów zostało zamrożonych lub przechwyconych. Giełda zadeklarowała pokrycie strat z własnych środków, a w komunikacie z 3 listopada informowała, że odtworzono już około 98 procent wartości objętych incydentem aktywów.
Pełny przebieg zdarzeń przedstawiają ustalenia dotyczące sposobu przeprowadzenia ataku na Binance oraz oficjalny komunikat giełdy o incydencie bezpieczeństwa.
Warto zwrócić uwagę na jedną rzecz: hakerzy nie musieli najpierw pokonać wszystkich zabezpieczeń blockchaina. Znaleźli słabsze ogniwa w środowisku pracowników i wewnętrznych systemach firmy.
To ważna lekcja dla całego rynku kryptowalut. Bezpieczeństwo aktywów cyfrowych nie zależy wyłącznie od kryptografii, portfeli i inteligentnych kontraktów. Równie istotne są komputery pracowników, procedury autoryzacji i kontrola dostępu.
3 listopada: straty na rynku kryptowalut sięgają 8,8 miliarda dolarów
Atak na Binance nie był jedynym problemem branży kryptowalutowej w 2026 roku.
Według danych przytoczonych przez Comparic, na podstawie zestawienia DefiLlama, od początku roku odnotowano 328 incydentów bezpieczeństwa, których łączna wartość wyniosła około 8,78 miliarda dolarów.
W zestawieniach pojawiały się między innymi Binance, Bitget, Ledger i Mercado Bitcoin. Skala problemu pokazuje, że cyberprzestępcy interesują się zarówno dużymi giełdami, jak i innymi elementami infrastruktury związanej z aktywami cyfrowymi.
Trzeba jednak uważać na interpretację tej liczby. Wartość 8,78 miliarda dolarów jest sumą raportowanych incydentów, a nie kwotą, którą można automatycznie uznać za ostateczną, nieodwracalną stratę inwestorów. Poszczególne zestawienia mogą uwzględniać różne rodzaje zdarzeń, a odzyskane lub zamrożone środki zmieniają ostateczny bilans.
Co istotne, kwota dotycząca Binance stanowi znaczącą część tej sumy, dlatego nie należy dodawać jej ponownie do przedstawionych 8,78 miliarda dolarów.
Więcej informacji zawiera zestawienie strat i ataków na rynek kryptowalut w 2026 roku.
Dla inwestorów wniosek jest prosty: wybór giełdy powinien obejmować nie tylko wysokość opłat, dostępność tokenów czy płynność rynku. Równie ważne są procedury bezpieczeństwa, przejrzystość działania, kontrola portfeli i sposób reagowania na incydenty.
2 listopada: ponad 1,3 miliona urządzeń Android TV w botnecie
Jeśli ktoś myśli, że telewizor służy wyłącznie do oglądania seriali, powinien poznać historię botnetu XCPE.
Google poinformowało o rozbiciu infrastruktury złośliwego oprogramowania, które wykorzystywało ponad 1,3 miliona przystawek telewizyjnych opartych na Androidzie.
Według ustaleń Google backdoor XCPE był celowo umieszczany w oprogramowaniu urządzeń produkowanych przez firmę Videostrong Technology. Producent miał następnie monetyzować dostęp do zainfekowanych urządzeń, udostępniając go przestępczym podmiotom.
Przejęte urządzenia mogły być wykorzystywane do oszustw reklamowych, działania jako węzły sieci proxy oraz instalowania kolejnych modułów złośliwego oprogramowania.
Google i partnerzy podjęli działania mające na celu przerwanie komunikacji botnetu z serwerami sterującymi. Według Google likwidacja powiązanej infrastruktury mogła również odciąć dostęp do co najmniej 10 milionów dodatkowych urządzeń wykorzystywanych przez powiązane moduły przestępcze.
Więcej szczegółów znajduje się w analizie botnetu XCPE i zainfekowanych przystawek Android TV oraz w oficjalnym raporcie Google Threat Intelligence.
To wydarzenie pokazuje poważny problem rynku taniej elektroniki. Urządzenia kupowane bezpośrednio od nieznanych producentów, często bez odpowiedniego wsparcia aktualizacyjnego, mogą stanowić ryzyko dla całej domowej sieci.
Telewizor nie musi mieć dostępu do portfela kryptowalutowego, żeby stać się elementem cyberprzestępczej infrastruktury. Wystarczy, że ma połączenie z internetem i odpowiednio przygotowane oprogramowanie.
Phishing: stary sposób, który wciąż działa zaskakująco dobrze
Wśród wszystkich nowych technologii jest jeden mechanizm, który pozostaje wyjątkowo skuteczny: manipulowanie ludźmi.
Phishing nie jest nowym wynalazkiem, ale wciąż stanowi jeden z najpopularniejszych sposobów pozyskiwania danych logowania, informacji finansowych i dostępu do firmowych systemów.
W okresie intensywnych zakupów, promocji, Black Friday i przygotowań do świąt problem staje się szczególnie widoczny. Przestępcy podszywają się pod firmy kurierskie, sklepy internetowe, banki, platformy sprzedażowe i instytucje publiczne.
Wiadomość o niedopłacie do przesyłki, problemie z dostawą czy konieczności potwierdzenia zamówienia może wyglądać całkowicie wiarygodnie. Często chodzi o niewielką kwotę, ponieważ kilka złotych łatwiej skłania do kliknięcia niż podejrzany przelew na kilka tysięcy.
Mechanizm jest prosty: odbiorca ma działać szybko, bez zastanowienia i bez sprawdzania adresu strony.
Warto przypomnieć sobie również starsze opracowanie poświęcone świątecznym metodom phishingu i sposobom obrony. Opisywane w nim mechanizmy pozostają aktualne, mimo że techniki podszywania się pod firmy i instytucje stale ewoluują.
Dobrym uzupełnieniem jest również poradnik CERT Polska dotyczący rozpoznawania phishingu.
Najważniejsza zasada? Nie należy logować się do banku ani podawać danych płatniczych za pośrednictwem linków z nieoczekiwanych wiadomości. Lepiej samodzielnie otworzyć oficjalną stronę lub aplikację.
4 listopada: luka w ChatGPT i zagrożenia związane z udostępnianymi rozmowami
Na liście incydentów pojawiła się również informacja dotycząca ChatGPT.
Badacze bezpieczeństwa z firmy Parameter wykryli podatność, która wiązała się z linkami do udostępnionych konwersacji. W określonych warunkach otwarcie odpowiednio przygotowanego odnośnika mogło doprowadzić do wykonania złośliwego kodu JavaScript w kontekście sesji zalogowanego użytkownika.
Potencjalne skutki obejmowały dostęp do prywatnych rozmów, a nawet możliwość przejęcia kontroli nad kontem.
Według opisu incydentu OpenAI potwierdziło podatność i wdrożyło odpowiednie poprawki. Nie należy więc traktować tej konkretnej luki jako dowodu, że aktualne linki do udostępnianych rozmów automatycznie stanowią zagrożenie.
Szczegóły techniczne przedstawia analiza podatności związanej z udostępnianiem konwersacji ChatGPT.
To dobry moment, aby przypomnieć, że także narzędzia AI wymagają odpowiedzialnego korzystania. Nie należy udostępniać poufnych informacji przypadkowym osobom, a linki prowadzące do rozmów czy dokumentów powinny być traktowane z taką samą ostrożnością jak inne odnośniki internetowe.
5 listopada: francuski bank również staje się celem cyberprzestępców
Cyberataki nie ograniczają się oczywiście do giełd kryptowalutowych. Kolejnym przykładem jest francuska grupa bankowa Credit Mutuel Arkea.
Bank potwierdził poważny incydent bezpieczeństwa, w wyniku którego doszło do nieautoryzowanych transakcji finansowych.
Analityk blockchain znany jako ZachXBT zidentyfikował podejrzane transfery o wartości przekraczającej 133 miliony dolarów. Według doniesień część środków została zamieniona na kryptowaluty, w tym Ethereum i Monero.
Trzeba jednak podkreślić istotną różnicę: 133 miliony dolarów to wartość przypisywana podejrzanym transferom przez analityka, a nie ostatecznie potwierdzona przez bank kwota strat. Credit Mutuel Arkea zapewniał, że środki klientów pozostały bezpieczne.
O sprawie informuje relacja dotycząca cyberataku na francuski bank i podejrzanych transferów.
Ten przypadek pokazuje, że problem bezpieczeństwa finansowego obejmuje cały sektor. Tradycyjna bankowość i rynek kryptowalut, mimo różnic technologicznych i regulacyjnych, stają się coraz bardziej powiązane z tym samym ekosystemem cyfrowych zagrożeń.
5 listopada: Apple Watch i nowa era rejestrowania rozmów
Na koniec pozostaje jeszcze jedna kwestia związana z prywatnością, która może w przyszłości wzbudzić sporo emocji.
Według doniesień CHIP Apple rozpoczął publiczne testy technologii Audio Intelligence w wersji beta iOS 27.3, przygotowywanej z myślą o Apple Watch Series 12 i Apple Watch Ultra 4.
Rozwiązanie ma rozwijać możliwości rejestrowania i przetwarzania dźwięku. Sam pomysł jest praktyczny: podczas spotkania biznesowego, wykładu czy rozmowy nie trzeba wyciągać telefonu, aby zapisać istotne informacje.
Jednocześnie pojawia się pytanie o prywatność osób uczestniczących w takich rozmowach. Czy wszyscy będą wiedzieli, kiedy urządzenie rejestruje dźwięk? Jak będą przechowywane nagrania? Czy użytkownicy będą mieli pełną kontrolę nad ich przetwarzaniem?
Na te pytania trzeba odpowiedzieć, zanim podobne funkcje staną się powszechne. Samo wykorzystanie AI do analizy dźwięku nie jest równoznaczne z potajemnym podsłuchem, ale projektowanie takich funkcji powinno uwzględniać zgodę uczestników, przejrzystość działania i ochronę danych.
Więcej na ten temat można przeczytać w artykule opisującym Audio Intelligence w Apple Watch i konsekwencje dla prywatności.
Co łączy wszystkie te wydarzenia? Technologia rozwija się szybciej niż nasze nawyki bezpieczeństwa
Gdy spojrzymy na opisane przypadki, łatwo zauważyć wspólny mianownik. Nie chodzi wyłącznie o coraz bardziej zaawansowane wirusy czy nowe metody łamania zabezpieczeń.
Współczesna cyberprzestępczość wykorzystuje przede wszystkim zależności pomiędzy ludźmi, urządzeniami, oprogramowaniem i dostępem do danych.
W jednym przypadku przestępcy wykorzystują fałszywą rekrutację, w innym złośliwą aktualizację. Gdzie indziej wystarczy podszyć się pod urząd, zdobyć informacje o kamerach lub wykorzystać nieodpowiednio zabezpieczone urządzenie domowe.
Warto zwrócić uwagę na kilka szczególnie istotnych kierunków:
- Automatyzacja ataków przez AI: agenci sztucznej inteligencji mogą wspierać rozpoznanie, analizę celów i kolejne etapy operacji.
- Ataki na łańcuch dostaw oprogramowania: zaufane rozszerzenia, biblioteki i aktualizacje mogą stać się kanałem dystrybucji malware.
- Socjotechnika: fałszywe rekrutacje, wiadomości od instytucji i podszywanie się pod znane marki nadal skutecznie wykorzystują ludzkie zaufanie.
- Urządzenia IoT: telewizory, kamery, routery i inne urządzenia podłączone do internetu mogą zostać wykorzystane w botnetach.
- Bezpieczeństwo finansowe: giełdy kryptowalut, banki i infrastruktura płatnicza pozostają atrakcyjnymi celami ze względu na ogromną wartość przetwarzanych aktywów.
- Prywatność: rozwój urządzeń noszonych i inteligentnych asystentów zwiększa ilość danych, które mogą być rejestrowane i analizowane.
Jak chronić się przed cyberatakami w 2026 roku?
Nie trzeba być specjalistą od cyberbezpieczeństwa, żeby znacząco ograniczyć ryzyko. Wiele skutecznych działań opiera się na prostych zasadach, których przestrzeganie może uchronić przed poważnymi konsekwencjami.
1. Weryfikuj wiadomości i osoby kontaktujące się z Tobą
Nie ufaj automatycznie wiadomościom od banków, urzędów, rekruterów czy współpracowników. W przypadku nietypowej prośby skontaktuj się z nadawcą innym kanałem.
2. Nie instaluj oprogramowania z przypadkowych źródeł
Sprawdzaj pochodzenie rozszerzeń, programów i aktualizacji. Popularność projektu nie gwarantuje jego bezpieczeństwa.
3. Stosuj uwierzytelnianie wieloskładnikowe
Włącz MFA, a tam, gdzie to możliwe, korzystaj z kluczy sprzętowych lub passkeys. Nie przekazuj nikomu kodów autoryzacyjnych.
4. Aktualizuj systemy i urządzenia
Dotyczy to nie tylko komputerów i telefonów, ale również routerów, kamer, telewizorów oraz innych urządzeń podłączonych do internetu.
5. Oddzielaj urządzenia i dostępy
W firmach warto stosować segmentację sieci, ograniczać uprawnienia użytkowników i nie udostępniać wszystkim pracownikom dostępu do krytycznych systemów.
6. Zabezpieczaj kryptowaluty
Nie przechowuj wszystkich środków w jednym miejscu. Wykorzystuj odpowiednie zabezpieczenia portfeli, weryfikuj adresy transakcji i korzystaj z wieloetapowej autoryzacji operacji.
7. Wykonuj kopie zapasowe
Regularne backupy mogą okazać się kluczowe po ataku ransomware, uszkodzeniu sprzętu lub utracie dostępu do danych.
8. Kontroluj uprawnienia narzędzi AI
Nie udostępniaj agentom AI nieograniczonego dostępu do firmowych repozytoriów, dokumentów, kluczy i systemów produkcyjnych. Automatyzacja powinna mieć jasno określone granice.
Podsumowanie: przyszłość cyberbezpieczeństwa nie będzie nudna
Wydarzenia z końca października i początku listopada 2026 roku pokazują, że cyberprzestępczość wchodzi na kolejny poziom. Sztuczna inteligencja zwiększa możliwości automatyzacji ataków, złośliwe oprogramowanie może trafiać do oficjalnych kanałów dystrybucji, a zwykłe urządzenia domowe stają się elementami infrastruktury wykorzystywanej przez przestępców.
Do tego dochodzą miliardowe incydenty na rynku kryptowalut, ataki na banki oraz rosnące znaczenie ochrony prywatności w świecie urządzeń noszonych.
Najbardziej niepokojące jest jednak to, że wiele skutecznych ataków nie wymaga przełamywania najbardziej zaawansowanych zabezpieczeń. Czasami wystarczy przekonać pracownika do pobrania pliku, nakłonić użytkownika do kliknięcia w odpowiedni link albo wykorzystać urządzenie, którego właściciel nawet nie podejrzewa o jakiekolwiek niebezpieczeństwo.
Można więc powiedzieć, że w 2026 roku hakerzy nie muszą już pukać do drzwi. Czasami sami dostają zaproszenie na rozmowę kwalifikacyjną, aktualizację oprogramowania albo wiadomość z urzędu.
A jeśli po przeczytaniu tego tekstu ktoś postanowi wyłączyć internet w całym domu, powinien pamiętać, że telewizor może być już dawno podłączony do sieci sąsiada.
Jedno jest pewne: w cyfrowym świecie bezpieczeństwo nie jest jednorazową instalacją programu antywirusowego. To proces, który wymaga świadomości, kontroli i regularnego sprawdzania, komu oraz czemu powierzamy nasze dane.
Materiał ma charakter informacyjny i edukacyjny. Opisane incydenty i wartości pochodzą z publikacji oraz komunikatów wskazanych w tekście. Nie wszystkie szacunki dotyczące strat zostały niezależnie potwierdzone przez poszkodowane podmioty.